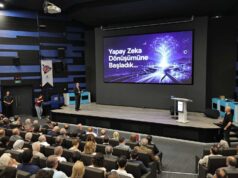

Acronis, Türkiye pazarındaki büyümesini sürdürmeyi ve önümüzdeki üç yılda yerel pazara yönelik yatırımlarına devam etmeyi planlıyor. Acronis Güney Avrupa Başkan Yardımcısı Denis Valter Cassinerio, Türkiye’de yıllık bazda yüzde 60 büyüme kaydettiklerini belirterek yapay zekâ destekli siber güvenlik, yönetilen hizmet sağlayıcıları (MSP), veri egemenliği ve yerel altyapının şirketin gelecek stratejisinde önemli yer tuttuğunu söyledi.
BT Günlüğü Genel Yayın Yönetmeni Ali Yavuz Şahin’in Acronis Tech Community & Partner Day Türkiye 2026 kapsamında gerçekleştirdiği röportajda Cassinerio, Türkiye’nin Acronis açısından yüksek büyüme potansiyeli taşıyan pazarlardan biri olduğunu vurguladı. Şirketin büyüme yaklaşımını yalnızca yeni müşteri kazanımı üzerinden değil, iş ortağı ekosistemini genişletmek ve siber güvenlik hizmetlerinin operasyonel verimliliğini artırmak üzerinden de değerlendirdi.
Acronis Türkiye pazarına yatırımlarını sürdürecek
Denis Cassinerio, Türkiye’nin Acronis için stratejik öneme sahip pazarlardan biri olduğunu belirterek şirketin yıllık bazda yüzde 60 büyüme kaydettiğini açıkladı. Cassinerio, büyümenin gelir tarafının yanı sıra iş ortağı ekosisteminin genişlemesiyle de desteklendiğini ifade etti.
Acronis, önümüzdeki üç yıl boyunca Türkiye pazarına yönelik yatırımlarını sürdürmeyi planlıyor. Şirketin bu yaklaşımında artan siber güvenlik ihtiyacı, veri egemenliği ve mevzuata uyum gereksinimleri önemli rol oynuyor. Cassinerio’ya göre Türkiye pazarı, yerel hizmet sağlayıcıların gelişmesi ve siber güvenlik çözümlerine yönelik talebin artması açısından önemli fırsatlar barındırıyor.
Bu strateji, teknoloji üreticilerinin yerel pazarlarda yalnızca ürün satışıyla sınırlı kalmadığı, hizmet sağlayıcılarla birlikte büyümeye ve uzun vadeli müşteri ilişkileri geliştirmeye odaklandığı bir modele işaret ediyor. Özellikle yönetilen hizmet sağlayıcıları, farklı ölçeklerdeki işletmelerin gelişmiş siber güvenlik yeteneklerine erişmesinde kritik rol oynuyor.
Yapay zekâ siber güvenlikte hem tehdit hem fırsat
Yapay zekâ, siber güvenlik alanında çift yönlü bir dönüşüm yaratıyor. Saldırganlar bu teknolojilerden yararlanarak saldırı süreçlerini daha verimli hâle getirebilirken, güvenlik sağlayıcıları da tehditlerin tespiti, operasyonların otomasyonu ve müdahale hızının artırılması için yapay zekâdan yararlanıyor.
Cassinerio, yapay zekânın Acronis’in stratejisinin merkezinde bulunduğunu belirtti. Şirket, yapay zekâyı yalnızca müşterilere sunulan güvenlik yeteneklerinde değil, araştırma ve geliştirmeden satış ve pazarlamaya kadar kendi operasyonlarında da kullanmayı hedefliyor.
Acronis’in yaklaşımında öne çıkan konulardan biri, yapay zekâ yeteneklerini hizmet sağlayıcıların kullandığı platforma entegre etmek. Bu sayede iş ortaklarının operasyonlarını daha verimli yönetmesi, maliyetlerini kontrol altında tutması ve müşterilerini daha hızlı koruması amaçlanıyor.
Ancak yapay zekâ destekli güvenlikte başarı yalnızca otomasyon kapasitesiyle ölçülemiyor. Tehditlerin doğru sınıflandırılması, yanlış pozitiflerin azaltılması, kritik müdahalelerin denetlenebilir olması ve güvenlik ekiplerinin gerektiğinde sürece müdahale edebilmesi de önem taşıyor. Bu nedenle yapay zekânın güvenlik operasyonlarına entegrasyonu, insan uzmanlığını tamamen ortadan kaldıran bir modelden çok, uzmanların daha yüksek öncelikli olaylara odaklanmasını sağlayan bir yaklaşım olarak değerlendirilmeli.
MSP’ler için hedef: Daha düşük maliyet, daha yüksek verimlilik
Yönetilen hizmet sağlayıcıları, yani MSP’ler, müşterilerin BT altyapılarını ve güvenlik süreçlerini sürekli yöneterek hizmet sunuyor. Bununla birlikte artan enerji maliyetleri, uzman personel ihtiyacı ve giderek karmaşıklaşan tehdit ortamı, bu şirketlerin operasyonel maliyetlerini yükseltiyor.
Cassinerio, yapay zekâ ve otomasyonun MSP iş modelinde verimlilik ve kârlılık açısından önemli fırsatlar oluşturduğunu belirtti. Acronis’in platform yaklaşımı, tekrarlanan görevlerin otomatikleştirilmesi ve farklı operasyonların merkezi biçimde yönetilmesi yoluyla hizmet sağlayıcıların daha fazla müşteriye ölçeklenebilir hizmet sunmasını amaçlıyor.
Bu modelin ekonomik açıdan temel avantajı, müşteri sayısı arttıkça operasyonel yükün aynı oranda artmasını önlemek. Merkezi yönetim ve otomasyon, rutin görevler için harcanan zamanı azaltabilir; güvenlik uzmanlarının ise tehdit analizi, olay müdahalesi ve müşteriye özel risk yönetimi gibi daha yüksek katma değerli işlere odaklanmasına yardımcı olabilir.
Öte yandan otomasyonun gerçek katkısı, yalnızca işlem sayısı veya müdahale hızıyla değil; hizmet kalitesi, olayların çözüm süresi, müşteri başına operasyon maliyeti ve sürdürülebilir kârlılık gibi göstergelerle değerlendirilmelidir. MSP’lerin rekabet avantajı, daha fazla güvenlik aracı sunmaktan çok bu araçları ölçülebilir sonuçlar üreten bir hizmet modeline dönüştürmelerine bağlı olacak.
EDR, XDR ve MDR’nin ötesinde 7/24 güvenlik hizmetleri
Röportajda öne çıkan bir diğer konu, güvenlik teknolojilerinin müşterilere nasıl sunulması gerektiği oldu. Cassinerio, pazarda yalnızca EDR, XDR veya benzeri ürünleri öne çıkarmak yerine, müşterilerin ihtiyacını sürekli izleme ve koruma hizmetleri üzerinden ele almanın önemine dikkat çekti.
EDR, uç noktalardaki tehditleri tespit etmeye ve müdahaleyi desteklemeye odaklanırken XDR, farklı güvenlik katmanlarından gelen sinyalleri bir araya getirerek daha geniş bir görünürlük sağlamayı amaçlıyor. MDR ise bu teknolojilerin uzman ekipler tarafından yönetildiği, izleme ve müdahale hizmetlerini içeren bir hizmet modelini ifade ediyor.
Bu çözümlerin değer üretmesi için yalnızca lisansların devreye alınması yeterli değil. Güvenlik olaylarının sürekli izlenmesi, uyarıların önceliklendirilmesi, olaylara müdahale süreçlerinin tanımlanması ve müşterilerin risk seviyesine uygun hizmetlerin sunulması gerekiyor.
Özellikle siber güvenlik mevzuatına uyum ve iş sürekliliği gereksinimleri, 7/24 izleme hizmetlerinin önemini artırıyor. Bununla birlikte her kurumun risk profili ve yasal yükümlülükleri farklı olduğundan, sunulan hizmetin kapsamının ve sorumlulukların açık biçimde belirlenmesi gerekiyor.
Türkiye siber güvenlik pazarında büyüme fırsatı
Cassinerio, röportajında Türkiye siber güvenlik pazarının 2,8 milyar dolar büyüklüğünde olduğunu ve önümüzdeki yıllarda yüzde 8,8 büyümesinin beklendiğini ifade etti. Bu rakamlar, Acronis yöneticisinin röportaj sırasında paylaştığı pazar değerlendirmesini yansıtıyor.
Artan dijitalleşme, kurumların kritik süreçlerini çevrim içi ortamlara taşıması, siber tehditlerin karmaşıklaşması ve veri koruma gereksinimleri güvenlik hizmetlerine yönelik talebi destekliyor. Ancak bu büyümenin teknoloji sağlayıcıları ve MSP’ler açısından sürdürülebilir gelire dönüşmesi, hizmetlerin doğru fiyatlandırılması ve operasyonların verimli yönetilmesiyle mümkün olacak.
Acronis’in iş ortağı ekosistemine odaklanması da bu noktada önem kazanıyor. Yerel hizmet sağlayıcılar, Türkiye’deki işletmelerin ihtiyaçlarını ve çalışma koşullarını yakından tanıyarak güvenlik teknolojilerini yerel gereksinimlere uygun hizmetlere dönüştürebiliyor. Teknoloji üreticisi ile iş ortağı arasındaki bu ilişki, müşteri desteği, sürekli izleme ve güvenlik süreçlerinin geliştirilmesi açısından belirleyici hâle geliyor.
Veri egemenliği ve yerel altyapı önem kazanıyor
Jeopolitik gelişmeler, veri koruma gereksinimleri ve düzenleyici çerçeveler, siber güvenlik stratejilerinde yerel altyapının önemini artırıyor. Cassinerio, veri egemenliğinin yanı sıra veri merkezleri ve yerel hizmet kapasitesinin de şirketlerin stratejik değerlendirmelerinde öne çıktığını belirtti.
Veri egemenliği, yalnızca verinin fiziksel olarak hangi ülkede tutulduğuyla sınırlı bir konu değil. Veriye kimlerin erişebildiği, hangi mevzuatın geçerli olduğu, hizmet sağlayıcının operasyonel kontrolü ve verinin gerektiğinde nasıl taşınacağı gibi unsurlar da değerlendirmeye katılmalı.
Kurumların bulut ve siber güvenlik hizmetlerini seçerken veri konumunu, erişim yetkilerini, yedekleme ve kurtarma süreçlerini ve hizmet sürekliliğini birlikte değerlendirmesi gerekiyor. Yerel altyapı bazı uyum ve kontrol ihtiyaçlarını karşılamaya yardımcı olabilir; ancak tek başına bütün güvenlik veya mevzuat gereksinimlerini karşılamaz.
Acronis’in Türkiye stratejisinde yerel pazara ve hizmet sağlayıcılara odaklanması, şirketin büyüme planını veri egemenliği ve yerel hizmet ihtiyaçlarıyla birlikte ele aldığını gösteriyor.
Acronis CyberFrame ile sanallaştırma ve siber koruma
Röportajın son bölümünde Cassinerio, Acronis CyberFrame adıyla anılan yeni platform yaklaşımına da değindi. Aktarılan bilgilere göre çözüm, hiper bütünleşik altyapı ve sanallaştırma katmanını siber koruma yetenekleriyle aynı platformda buluşturmayı hedefliyor.
Bu yaklaşımın amacı, iş ortaklarının sanal makineleri devreye alırken güvenlik ve yönetim süreçlerini de aynı operasyonel yapı içinde ele alabilmesi. Farklı ürünler arasında geçiş yapma ihtiyacının azaltılması, hizmetlerin merkezi yönetimi ve operasyonel maliyetlerin kontrolü bu tür bütünleşik mimarilerin potansiyel faydaları arasında yer alıyor.
Bununla birlikte sanallaştırma ve güvenliğin aynı platformda birleştirilmesi, kurumların mimari seçimlerini yalnızca yönetim kolaylığı üzerinden yapması gerektiği anlamına gelmiyor. Performans, yedeklilik, kurtarma hedefleri, mevcut sistemlerle uyumluluk ve sağlayıcı bağımlılığı gibi kriterlerin de değerlendirilmesi gerekiyor.
Özellikle MSP’ler açısından altyapı ve güvenlik yönetiminin bütünleşmesi, standartlaştırılmış hizmetler sunmayı kolaylaştırabilir. Bu modelin uzun vadeli başarısı ise hizmet sürekliliği, güvenlik etkinliği ve toplam sahip olma maliyeti gibi ölçütlerle ortaya çıkacak.
Acronis’in gelecek stratejisinde yapay zekâ ve yerel büyüme
Denis Cassinerio’nun değerlendirmeleri, Acronis’in Türkiye stratejisinde üç temel yönelimi öne çıkarıyor: yerel pazarda büyümeyi sürdürmek, yapay zekâ destekli otomasyonla hizmet sağlayıcıların verimliliğini artırmak ve veri egemenliği ile yerel altyapı gereksinimlerine uyum sağlamak.
Siber güvenlik pazarının büyümesi, tek başına bütün oyuncular için aynı ölçüde kârlılık anlamına gelmiyor. Önümüzdeki dönemde fark yaratacak unsur; tehditleri daha hızlı tespit edebilmek, olaylara etkili müdahale etmek, operasyonel maliyetleri yönetmek ve müşterilere ölçülebilir güvenlik sonuçları sunmak olacak.
Acronis’in MSP ekosistemine ve bütünleşik platform yaklaşımına yaptığı vurgu, siber güvenliğin ürün odaklı satış modelinden sürekli yönetilen hizmetlere doğru ilerleyen dönüşümüyle örtüşüyor. Türkiye’de bu dönüşümün başarısı ise teknoloji kapasitesinin yanı sıra yerel iş ortaklarının uzmanlığına, hizmet kalitesine ve müşterilerin güvenlik ihtiyaçlarına ne ölçüde yanıt verilebildiğine bağlı olacak.
BT Günlüğü Genel Yayın Yönetmeni Ali Yavuz Şahin’in Acronis Güney Avrupa Başkan Yardımcısı Denis Valter Cassinerio ile gerçekleştirdiği özel röportajın tamamını videomuzdan izleyebilirsiniz.